Apa Itu Two-Factor Authentication?
- Keamanan Sistem dan Aplikasi
- 07 November 2026
- 58 dilihat
Apa Itu Two-Factor Authentication dan Kenapa Penting untuk Aplikasi Perusahaan?
Bayangkan seorang karyawan menerima email yang terlihat seperti pemberitahuan resmi dari perusahaan. Email tersebut meminta karyawan melakukan login ulang ke aplikasi yang biasa digunakan untuk bekerja.
Tanpa menyadari bahwa halaman login tersebut palsu, karyawan memasukkan username dan password.
Beberapa waktu kemudian, akun karyawan tersebut digunakan oleh pihak lain untuk mengakses aplikasi perusahaan.
Jika aplikasi hanya mengandalkan password, orang yang berhasil mendapatkan informasi login tersebut berpotensi masuk menggunakan akun karyawan.
Risiko ini menjadi semakin serius apabila akun memiliki akses terhadap data pelanggan, laporan keuangan, informasi karyawan, atau transaksi penting.
Salah satu cara untuk menambah perlindungan akun adalah menggunakan Two-Factor Authentication (2FA).
Dengan 2FA, pengguna tidak cukup hanya memasukkan password. Sistem juga meminta bentuk verifikasi kedua sebelum memberikan akses.
Lalu, apa itu Two-Factor Authentication, bagaimana cara kerjanya, dan kenapa fitur ini penting untuk aplikasi perusahaan?
Artikel ini membahas pengertian 2FA, manfaat, contoh penggunaannya dalam sistem bisnis, serta hal yang perlu diperhatikan perusahaan saat menerapkannya.
Apa Itu Two-Factor Authentication (2FA)?
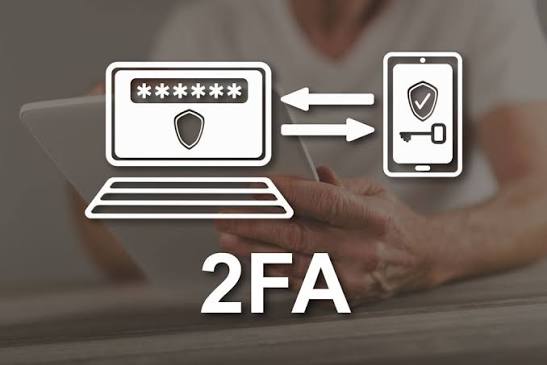
Two-Factor Authentication atau 2FA adalah metode keamanan login yang menggunakan dua faktor autentikasi berbeda untuk memverifikasi identitas pengguna.
Dalam penggunaan sehari-hari, 2FA sering dikenal sebagai verifikasi dua faktor atau verifikasi dua langkah.
Sebagai contoh, seorang karyawan ingin masuk ke aplikasi ERP perusahaan.
Pertama, karyawan memasukkan username dan password.
Setelah password benar, aplikasi meminta kode verifikasi dari aplikasi authenticator yang terpasang di ponsel karyawan.
Pengguna baru dapat masuk setelah kedua pemeriksaan berhasil.
Dengan demikian, mengetahui password saja tidak selalu cukup untuk mengakses akun.
Namun, perlu dipahami bahwa 2FA bukan jaminan akun tidak dapat diretas. Tingkat perlindungannya bergantung pada metode verifikasi yang digunakan, cara penerapan, dan kebiasaan pengguna.
Kenapa Password Saja Belum Tentu Cukup?
Password merupakan salah satu cara yang umum digunakan untuk melindungi akun aplikasi.
Namun, password memiliki sejumlah risiko.
1. Karyawan Menggunakan Password yang Sama
Sebagian pengguna memakai password yang sama untuk beberapa akun.
Jika salah satu layanan mengalami kebocoran password, akun lain yang menggunakan kombinasi login serupa dapat ikut berisiko.
2. Password Bisa Diketahui Orang Lain
Password dapat diketahui melalui berbagai cara, misalnya:
Pengguna tertipu halaman login palsu.
Password dibagikan kepada rekan kerja.
Password dicatat di tempat yang mudah dilihat.
Perangkat yang digunakan tidak terlindungi dengan baik.
3. Akun Perusahaan Bisa Diakses dari Luar Kantor
Banyak aplikasi bisnis berbasis web dapat diakses melalui internet.
Fleksibilitas ini memudahkan karyawan bekerja dari berbagai lokasi, tetapi juga membuat keamanan login semakin penting.
4. Satu Akun Bisa Memiliki Akses Penting
Akun Purchasing Manager mungkin dapat menyetujui Purchase Order.
Akun Finance Manager mungkin memiliki akses terhadap transaksi pembayaran.
Sementara itu, akun administrator dapat memiliki kewenangan untuk mengelola pengguna dan pengaturan aplikasi.
Jika akun tersebut diambil alih, dampaknya dapat lebih besar dibandingkan akun dengan akses terbatas.
Karena itu, perusahaan perlu mempertimbangkan perlindungan tambahan selain password.
Bagaimana Cara Kerja Two-Factor Authentication?
Cara kerja 2FA relatif mudah dipahami dari sisi pengguna.
Misalnya, perusahaan menggunakan aplikasi inventory dengan fitur 2FA.
Langkah 1: Karyawan Membuka Aplikasi
Karyawan mengakses halaman login aplikasi inventory.
Langkah 2: Memasukkan Username dan Password
Sistem memeriksa informasi login yang dimasukkan.
Jika tidak sesuai, akses ditolak.
Langkah 3: Sistem Meminta Verifikasi Kedua
Setelah password benar, aplikasi meminta faktor verifikasi tambahan.
Contohnya, kode dari aplikasi authenticator.
Langkah 4: Karyawan Melakukan Verifikasi
Karyawan membuka aplikasi authenticator dan memasukkan kode yang diminta.
Langkah 5: Sistem Memberikan Akses
Jika verifikasi berhasil dan pengguna memenuhi persyaratan akses, karyawan dapat masuk ke aplikasi.
Proses ini menambahkan satu lapisan pemeriksaan sebelum pengguna mendapatkan akses.
Dalam penggunaan sehari-hari, perusahaan dapat mengatur pengalaman login agar tetap praktis tanpa mengabaikan kebutuhan keamanan.
Apa Saja Jenis Two-Factor Authentication?
Ada beberapa metode verifikasi tambahan yang umum digunakan.
Namun, tidak semua metode memiliki tingkat keamanan yang sama.
1. Kode OTP Melalui SMS
Pengguna menerima kode sekali pakai melalui SMS.
Kode tersebut dimasukkan setelah password berhasil diverifikasi.
Kelebihan:
Mudah dipahami oleh pengguna.
Tidak selalu membutuhkan instalasi aplikasi tambahan.
Kekurangan:
Bergantung pada layanan operator.
Dapat menghadapi risiko seperti pengambilalihan nomor telepon.
Tidak tahan terhadap phishing ketika pengguna memasukkan kode pada halaman palsu.
SMS OTP dapat menjadi lapisan tambahan, tetapi umumnya bukan pilihan paling kuat untuk akun berisiko tinggi.
2. Kode dari Aplikasi Authenticator
Pengguna membuka aplikasi authenticator untuk mendapatkan kode verifikasi yang berubah secara berkala.
Contoh aplikasi yang mendukung metode ini antara lain Google Authenticator dan Microsoft Authenticator.
Kelebihan:
Tidak bergantung pada pengiriman SMS.
Dapat digunakan tanpa sinyal seluler setelah dikonfigurasi, untuk metode kode berbasis waktu.
Menambahkan perlindungan dibandingkan password saja.
Kekurangan:
Pengguna perlu melakukan pengaturan awal.
Perusahaan membutuhkan prosedur pemulihan jika perangkat hilang.
Kode masih dapat dicuri melalui phishing.
3. Persetujuan Login Melalui Notifikasi
Pada metode ini, pengguna menerima permintaan persetujuan login melalui aplikasi yang terdaftar.
Pengguna kemudian menyetujui atau menolak permintaan tersebut.
Metode ini praktis, tetapi pengguna harus berhati-hati terhadap permintaan login yang tidak dikenali.
Fitur seperti pencocokan angka dapat membantu mengurangi risiko persetujuan yang tidak disengaja.
4. Security Key atau Passkey
Security key dan passkey dapat menggunakan teknologi kriptografi untuk membantu memverifikasi pengguna.
Metode berbasis FIDO2/WebAuthn yang diterapkan dengan benar memiliki perlindungan terhadap phishing yang lebih kuat dibandingkan kode OTP.
Passkey dapat digunakan untuk login tanpa password atau sebagai bagian dari alur autentikasi yang sesuai.
Karena itu, passkey tidak selalu identik dengan 2FA tradisional yang meminta password lalu kode tambahan.
Apa Perbedaan 2FA dan MFA?
Istilah Two-Factor Authentication (2FA) dan Multi-Factor Authentication (MFA) sering digunakan secara bergantian.
Padahal, keduanya memiliki cakupan yang berbeda.
| Aspek | 2FA | MFA |
|---|---|---|
| Pengertian | Menggunakan dua faktor autentikasi berbeda | Menggunakan dua atau lebih faktor autentikasi berbeda |
| Jumlah faktor | Tepat dua | Minimal dua |
| Contoh | Password + kode authenticator | Password + security key, atau kombinasi faktor lain yang sesuai |
| Tujuan | Menambah perlindungan login | Menambah perlindungan login |
Secara umum, faktor autentikasi dapat berupa sesuatu yang diketahui pengguna, dimiliki pengguna, atau merupakan karakteristik pengguna.
Perlu diperhatikan bahwa memasukkan password dan PIN tidak otomatis menjadi 2FA apabila keduanya termasuk faktor pengetahuan.
Demikian pula, dua kode yang dikirim melalui metode serupa belum tentu merupakan dua faktor yang berbeda.
Kenapa Two-Factor Authentication Penting untuk Aplikasi Perusahaan?
Dalam aplikasi perusahaan, keamanan akun bukan hanya urusan individu.
Satu akun dapat memiliki akses terhadap informasi atau proses yang memengaruhi banyak orang.
Berikut beberapa alasan 2FA penting untuk dipertimbangkan.
1. Mengurangi Risiko Penyalahgunaan Password yang Bocor
Jika password diketahui pihak lain, faktor verifikasi kedua dapat menjadi penghalang tambahan.
2. Memberikan Perlindungan Tambahan untuk Akun Penting
Akun administrator, finance, HR, dan manajemen sering memiliki akses terhadap data atau fitur sensitif.
2FA dapat membantu memperkuat perlindungan login akun tersebut.
3. Mendukung Akses Aplikasi dari Luar Kantor
Aplikasi web dapat digunakan saat karyawan bekerja dari rumah, mengunjungi cabang, atau melakukan perjalanan bisnis.
2FA menambahkan pemeriksaan identitas yang tidak hanya bergantung pada password.
4. Membantu Melindungi Proses Bisnis
Akun yang digunakan untuk menyetujui transaksi atau mengelola data penting membutuhkan pengamanan sesuai risikonya.
5. Mendorong Kebiasaan Keamanan yang Lebih Baik
Penerapan 2FA dapat menjadi bagian dari edukasi keamanan bagi pengguna aplikasi.
Karyawan juga perlu memahami bahwa kode verifikasi tidak boleh diberikan kepada orang lain.
Contoh Two-Factor Authentication dalam Sistem ERP
ERP digunakan untuk mengelola berbagai proses bisnis, seperti purchasing, inventory, sales, dan finance.
Misalnya, seorang Purchasing Manager memiliki kewenangan menyetujui Purchase Order dengan nilai tertentu.
Jika akun tersebut hanya dilindungi password, kebocoran informasi login dapat meningkatkan risiko pengambilalihan akun.
Dengan 2FA, sistem meminta verifikasi tambahan ketika pengguna melakukan login.
Contoh Penerapan
Seorang Purchasing Manager ingin masuk ke ERP perusahaan.
Manager memasukkan username dan password.
Sistem meminta kode dari aplikasi authenticator.
Manager memasukkan kode yang sesuai.
Sistem memberikan akses berdasarkan hak akses pengguna.
Meskipun 2FA membantu melindungi login, aplikasi tetap membutuhkan aturan approval dan authorization.
2FA memastikan proses login memiliki perlindungan tambahan, sedangkan authorization menentukan transaksi apa yang boleh dilakukan pengguna.
Keduanya memiliki fungsi yang berbeda.
Contoh Two-Factor Authentication dalam Aplikasi Inventory
Aplikasi inventory dapat digunakan oleh staf gudang, supervisor, dan inventory manager.
Tidak semua pengguna memiliki tingkat risiko akses yang sama.
Sebagai contoh:
Warehouse Staff
Mengakses fitur barang masuk, barang keluar, dan pencarian stok.
Warehouse Supervisor
Memiliki kewenangan untuk meninjau atau menyetujui transaksi tertentu.
Inventory Manager
Memiliki akses terhadap laporan, pengaturan, atau fungsi pengelolaan tertentu.
Perusahaan dapat mempertimbangkan 2FA untuk seluruh pengguna atau memprioritaskan akun dengan kewenangan lebih tinggi berdasarkan penilaian risiko.
Namun, 2FA tidak menggantikan pembatasan akses berdasarkan gudang, cabang, atau departemen.
Pengguna yang berhasil login tetap hanya boleh mengakses data yang menjadi kewenangannya.
Contoh Two-Factor Authentication dalam Sistem HRIS
HRIS menyimpan berbagai informasi karyawan.
Contohnya:
Data identitas.
Informasi kontak.
Riwayat pekerjaan.
Pengajuan cuti.
Data payroll.
Informasi administrasi karyawan.
Akun HR Administrator atau Payroll Administrator dapat memiliki akses terhadap informasi sensitif.
Karena itu, akun tersebut perlu mendapatkan perlindungan login yang sesuai.
2FA dapat menjadi salah satu kontrol tambahan untuk mengurangi risiko penyalahgunaan password.
Namun, perusahaan tetap perlu mengatur siapa yang boleh melihat atau mengubah data karyawan.
Misalnya, seorang karyawan yang berhasil login tidak otomatis boleh melihat slip gaji seluruh karyawan.
Contoh Two-Factor Authentication dalam Aplikasi Finance
Aplikasi finance dapat digunakan untuk mengelola invoice, pembayaran, dan laporan keuangan.
Beberapa pengguna mungkin memiliki kewenangan untuk:
Mengubah data rekening supplier.
Menyetujui pembayaran.
Mengakses laporan keuangan.
Mengelola pengguna modul finance.
Aktivitas tersebut memiliki tingkat risiko yang perlu diperhatikan.
Penerapan 2FA dapat membantu memperkuat proses login.
Untuk tindakan yang sangat sensitif, perusahaan juga dapat mempertimbangkan verifikasi ulang atau step-up authentication.
Contohnya, pengguna diminta melakukan verifikasi tambahan ketika hendak mengubah informasi rekening pembayaran.
Namun, perubahan rekening dan approval pembayaran tetap harus mengikuti prosedur bisnis yang sesuai.
Apakah Semua Karyawan Harus Menggunakan 2FA?
Tidak ada satu jawaban yang cocok untuk seluruh perusahaan.
Kebutuhan 2FA bergantung pada tingkat risiko aplikasi, jenis data, lokasi akses, dan kewenangan pengguna.
Namun, penerapan 2FA secara luas pada akun kerja umumnya layak dipertimbangkan, terutama untuk aplikasi yang dapat diakses melalui internet.
Perusahaan dapat memulai dengan mengevaluasi kelompok pengguna berikut.
| Jenis Pengguna | Risiko yang Perlu Dipertimbangkan | Prioritas 2FA |
|---|---|---|
| System Administrator | Pengelolaan akun dan konfigurasi | Sangat tinggi |
| Finance Manager | Akses transaksi dan laporan keuangan | Sangat tinggi |
| HR / Payroll Administrator | Akses data karyawan sensitif | Sangat tinggi |
| Purchasing Approver | Persetujuan transaksi pembelian | Tinggi |
| Warehouse Supervisor | Approval transaksi persediaan | Tinggi |
| Staff Operasional | Akses data dan transaksi harian | Sesuai risiko; penerapan luas dianjurkan |
Tabel tersebut merupakan panduan awal, bukan aturan wajib yang berlaku untuk semua organisasi.
Perusahaan sebaiknya menentukan kebijakan berdasarkan risiko aktual.
Apa yang Terjadi Jika Karyawan Kehilangan HP untuk 2FA?
Ini salah satu pertanyaan yang sering muncul ketika perusahaan mempertimbangkan penerapan 2FA.
Misalnya, seorang karyawan menggunakan aplikasi authenticator pada ponselnya.
Kemudian ponsel tersebut hilang atau rusak.
Apakah akun aplikasi perusahaan tidak bisa digunakan lagi?
Tidak harus demikian.
Sistem dapat menyediakan prosedur pemulihan akun yang dirancang secara aman.
Beberapa pilihan yang dapat dipertimbangkan:
Recovery code yang disimpan secara aman.
Metode autentikasi cadangan yang telah didaftarkan.
Proses reset 2FA melalui administrator yang berwenang.
Verifikasi identitas sebelum penggantian perangkat.
Yang penting, proses pemulihan tidak boleh terlalu mudah disalahgunakan.
Jika siapa pun dapat meminta reset 2FA tanpa pemeriksaan identitas yang memadai, perlindungan tambahan tersebut dapat kehilangan manfaatnya.
Apakah 2FA Membuat Login Karyawan Menjadi Ribet?
Penerapan 2FA memang menambahkan langkah verifikasi pada proses login tertentu.
Namun, pengalaman pengguna dapat dirancang agar tetap praktis.
Contohnya, perusahaan dapat mempertimbangkan:
Metode verifikasi yang mudah digunakan.
Dukungan aplikasi authenticator.
Penggunaan passkey jika sesuai.
Pengaturan sesi yang aman.
Proses pemulihan akun yang jelas.
Panduan singkat bagi karyawan.
Kebijakan verifikasi juga dapat mempertimbangkan tingkat risiko akses.
Namun, pengaturan seperti perangkat tepercaya atau masa berlaku sesi harus dirancang dengan hati-hati agar tidak menciptakan celah keamanan baru.
Tujuannya bukan membuat pengguna kesulitan, melainkan menyeimbangkan keamanan dan kenyamanan operasional.
Apakah Two-Factor Authentication Bisa Diretas?
2FA meningkatkan perlindungan akun, tetapi tidak membuat akun sepenuhnya kebal terhadap serangan.
Beberapa risiko masih dapat terjadi.
1. Phishing
Pengguna dapat tertipu untuk memasukkan password dan kode OTP ke halaman login palsu.
2. Persetujuan Login yang Tidak Dikenali
Pengguna dapat menyetujui notifikasi autentikasi tanpa memeriksa apakah dirinya benar-benar sedang login.
3. Pengambilalihan Nomor Telepon
Metode SMS OTP dapat menghadapi risiko pengambilalihan nomor melalui teknik tertentu.
4. Pencurian Sesi
Jika sesi login berhasil dicuri atau disalahgunakan, 2FA saat login tidak selalu cukup untuk menghentikan penyalahgunaan sesi tersebut.
Karena itu, 2FA perlu digunakan bersama kontrol keamanan lain.
Untuk kebutuhan perlindungan terhadap phishing yang lebih kuat, perusahaan dapat mempertimbangkan metode berbasis FIDO2/WebAuthn seperti security key atau passkey.
Apa Perbedaan 2FA dan OTP?
2FA dan OTP bukan hal yang sama.
2FA adalah metode autentikasi yang menggunakan dua faktor berbeda.
Sementara itu, OTP atau One-Time Password adalah kode yang dirancang untuk digunakan sekali dalam proses verifikasi tertentu.
OTP dapat digunakan sebagai bagian dari 2FA.
Contohnya, pengguna memasukkan password kemudian kode OTP dari aplikasi authenticator.
Namun, penggunaan OTP saja tidak otomatis berarti sistem menggunakan dua faktor autentikasi.
Apa Perbedaan 2FA dan Hak Akses Pengguna?
Keduanya memiliki fungsi yang berbeda.
| Aspek | Two-Factor Authentication | Hak Akses Pengguna |
|---|---|---|
| Tujuan | Memperkuat verifikasi identitas | Membatasi fitur dan data yang boleh diakses |
| Pertanyaan utama | Apakah pengguna berhasil membuktikan identitasnya? | Apa yang boleh dilakukan pengguna? |
| Contoh | Password + authenticator | Staff tidak boleh approve PO |
| Risiko yang dikurangi | Penyalahgunaan kredensial login | Akses terhadap fitur atau data tanpa kewenangan |
Sebuah aplikasi dapat memiliki 2FA tetapi tetap memiliki masalah hak akses.
Sebaliknya, aplikasi dengan pengaturan role yang baik tetap dapat berisiko apabila proses loginnya lemah.
Karena itu, perusahaan membutuhkan keduanya.
Baca juga:
Apa Itu Authentication? Pengertian, Cara Kerja, Jenis, dan Pentingnya untuk Keamanan Aplikasi
Apa Itu Authorization? Pengertian, Cara Kerja, dan Contohnya dalam Sistem Perusahaan
Kapan Perusahaan Sebaiknya Mulai Menerapkan 2FA?
Perusahaan sebaiknya mempertimbangkan 2FA sejak tahap perancangan aplikasi, terutama jika sistem:
Dapat diakses melalui internet.
Menyimpan data pelanggan atau karyawan.
Memiliki akun administrator.
Mengelola transaksi keuangan.
Memiliki fitur approval.
Digunakan oleh banyak cabang.
Dapat diakses dari luar kantor.
Terhubung dengan sistem bisnis penting lainnya.
Untuk aplikasi yang sudah berjalan, perusahaan dapat melakukan evaluasi kebutuhan dan merencanakan penerapan secara bertahap.
Perubahan tersebut perlu memperhatikan kesiapan pengguna, prosedur pemulihan, dan kompatibilitas dengan sistem login yang digunakan.
Checklist Penerapan Two-Factor Authentication untuk Perusahaan
Sebelum menerapkan 2FA, perusahaan dapat menggunakan checklist berikut.
| Area | Pertanyaan |
|---|---|
| Akun Pengguna | Apakah setiap karyawan memiliki akun sendiri? |
| Prioritas | Apakah akun berisiko tinggi sudah diidentifikasi? |
| Metode 2FA | Apakah metode verifikasi sesuai kebutuhan? |
| Edukasi | Apakah karyawan memahami cara menggunakan 2FA? |
| Recovery | Apakah tersedia prosedur pemulihan akun yang aman? |
| Perangkat Hilang | Apakah faktor autentikasi lama dapat dicabut? |
| Administrator | Apakah akun administrator mendapatkan perlindungan memadai? |
| Session Security | Apakah sesi login dikelola dengan aman? |
| Monitoring | Apakah aktivitas login mencurigakan dapat ditinjau? |
| Hak Akses | Apakah permission tetap dibatasi berdasarkan kewenangan? |
| Pengujian | Apakah proses login dan pemulihan telah diuji? |
Checklist ini merupakan panduan awal yang perlu disesuaikan dengan kebutuhan dan risiko aplikasi perusahaan.
Kesalahan Umum Saat Menerapkan 2FA
1. Menganggap 2FA Menjamin Keamanan Sepenuhnya
2FA hanya salah satu bagian dari keamanan aplikasi.
Perusahaan tetap membutuhkan pengaturan hak akses, perlindungan data, dan kontrol lainnya.
2. Tidak Menyiapkan Prosedur Pemulihan
Karyawan dapat kehilangan perangkat atau mengganti ponsel.
Tanpa prosedur pemulihan yang aman, operasional dapat terganggu.
3. Menggunakan Akun Bersama
Jika banyak karyawan menggunakan satu akun, identitas pengguna menjadi sulit ditelusuri.
2FA tidak menyelesaikan masalah akuntabilitas yang timbul dari penggunaan akun bersama.
4. Tidak Memberikan Edukasi
Pengguna perlu memahami bahwa kode OTP dan permintaan persetujuan login tidak boleh diberikan atau disetujui sembarangan.
5. Mengabaikan Akun Administrator
Akun dengan kewenangan tinggi justru membutuhkan perhatian khusus.
6. Tidak Meninjau Keamanan Sesi
Perlindungan login perlu dilengkapi dengan pengelolaan sesi yang sesuai.
FAQ Seputar Two-Factor Authentication
Apa itu Two-Factor Authentication?
Two-Factor Authentication adalah metode verifikasi identitas yang menggunakan dua faktor autentikasi berbeda sebelum pengguna diberikan akses.
Apa contoh Two-Factor Authentication?
Contohnya adalah login menggunakan password kemudian memasukkan kode dari aplikasi authenticator.
Kenapa 2FA penting untuk perusahaan?
2FA membantu mengurangi risiko penyalahgunaan akun ketika password diketahui pihak yang tidak berwenang.
Apakah 2FA sama dengan OTP?
Tidak. OTP merupakan kode sekali pakai, sedangkan 2FA adalah metode autentikasi menggunakan dua faktor berbeda. OTP dapat menjadi salah satu bagian dari 2FA.
Apakah semua aplikasi perusahaan harus menggunakan 2FA?
Kebutuhannya bergantung pada risiko aplikasi. Namun, 2FA sangat layak dipertimbangkan untuk akun kerja, terutama yang dapat diakses melalui internet atau memiliki kewenangan sensitif.
Apakah 2FA bisa digunakan pada aplikasi ERP dan inventory?
Ya. 2FA dapat diterapkan pada berbagai aplikasi bisnis apabila arsitektur dan sistem autentikasinya mendukung.
Apakah 2FA tetap diperlukan jika aplikasi sudah memiliki role dan permission?
Ya. Role dan permission membatasi tindakan pengguna, sedangkan 2FA memperkuat verifikasi identitas saat login.
Bagaimana jika HP untuk 2FA hilang?
Perusahaan perlu menyediakan prosedur pemulihan yang aman, seperti recovery code, metode cadangan, atau reset melalui administrator setelah verifikasi identitas.
Kesimpulan
Two-Factor Authentication (2FA) adalah metode keamanan login yang menggunakan dua faktor autentikasi berbeda untuk memverifikasi identitas pengguna.
Dalam aplikasi perusahaan, 2FA dapat membantu mengurangi risiko penyalahgunaan akun ketika password bocor atau diketahui pihak lain.
Penerapannya relevan untuk berbagai sistem bisnis, termasuk ERP, inventory, purchasing, HRIS, dan finance.
Terutama untuk akun administrator serta pengguna yang memiliki kewenangan terhadap data atau transaksi penting, perlindungan login tambahan perlu menjadi perhatian.
Namun, 2FA bukan satu-satunya solusi keamanan.
Perusahaan tetap membutuhkan pengaturan hak akses, keamanan sesi, audit trail, dan prosedur operasional yang sesuai.
Dengan penerapan yang tepat, 2FA dapat menjadi salah satu bagian penting dalam melindungi akun pengguna dan mendukung keamanan aplikasi perusahaan.
Butuh Aplikasi Perusahaan dengan Sistem Login dan Hak Akses Sesuai Kebutuhan?
Aplikasi perusahaan tidak hanya membutuhkan fitur untuk mencatat transaksi dan menampilkan laporan.
Keamanan login, pengelolaan akun, hak akses pengguna, serta approval workflow juga perlu dipertimbangkan sejak tahap perancangan.
tangerangwebsite.id menyediakan layanan konsultasi dan pengembangan aplikasi web custom untuk kebutuhan operasional perusahaan.
Kebutuhan yang dapat didiskusikan meliputi:
Pengembangan aplikasi ERP dan sistem internal.
Inventory dan Warehouse Management System.
Sistem purchasing dan approval workflow.
User Management.
Authentication dan pengaturan keamanan login.
Role-Based Access Control (RBAC).
Audit Trail.
Integrasi aplikasi perusahaan.
Kebutuhan autentikasi tambahan seperti 2FA dapat dibahas dan dievaluasi sesuai ruang lingkup serta arsitektur proyek.
Konsultasikan kebutuhan aplikasi perusahaan Anda melalui tangerangwebsite.id atau dengan klik disini